Domain aloeverashop24.de kaufen?
Wir ziehen mit dem Projekt
aloeverashop24.de um.
Sind Sie am Kauf der Domain
aloeverashop24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain aloeverashop24.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
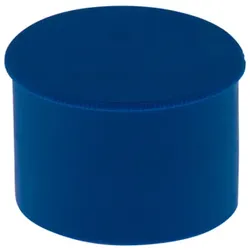
Dräger R59563 Stopfen für Schlauchanschluss Abdichtung Schutz vor FeuchtigkeitDräger R59563 Stopfen für Schlauchanschluss Abdichtung Schutz vor Feuchtigkeit Beschreibung: Dichtstopfen für den Schlauchanschluss der Gebläseeinheit Stopfen ist wiederverwendbar Idealer Schutz, wenn das Gerät gereinigt werden muss Verschließt das Gerät am Schlauchanschluss Daten: Länge: 100 mm Breite: 80 mm Höhe: 30 mm Lieferumfang: 1 x Dräger Stopfen14,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter



-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
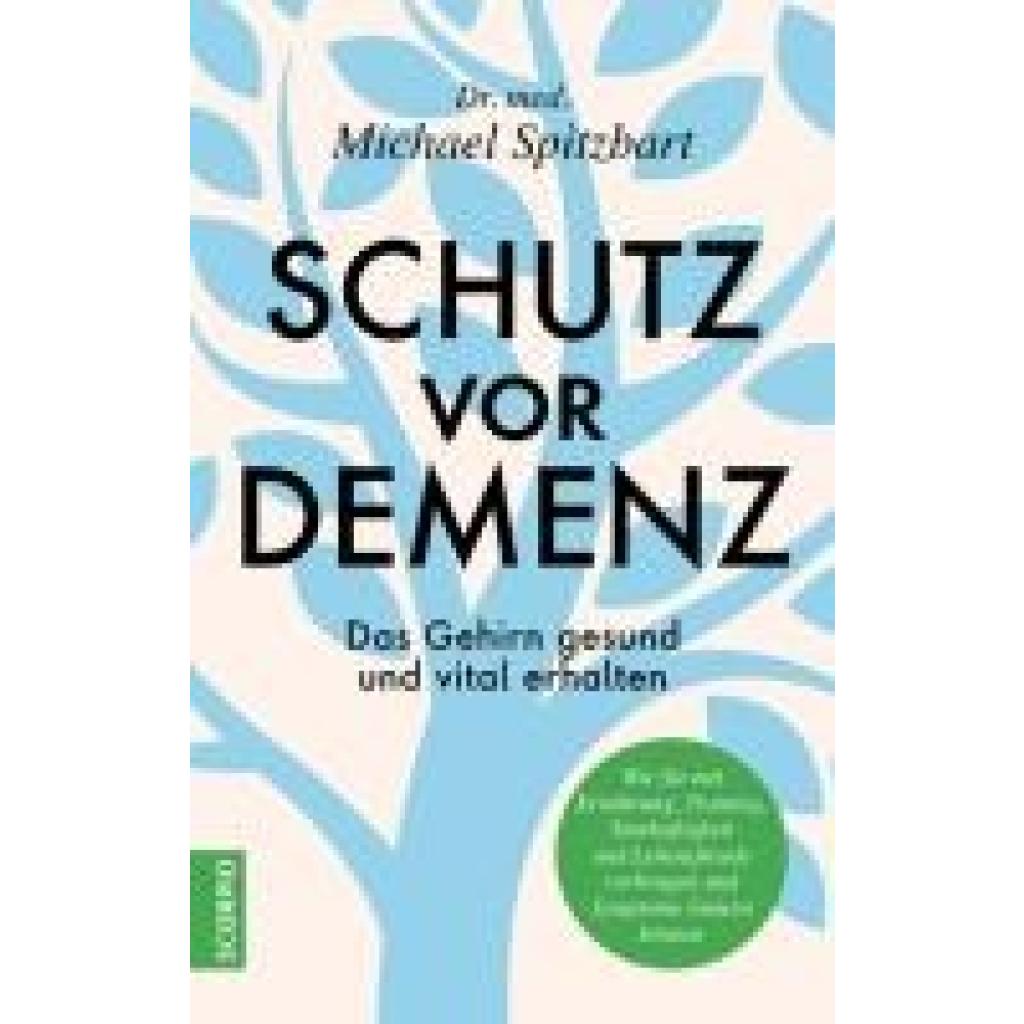
Spitzbart, Michael: Schutz vor DemenzSchutz vor Demenz , Das Gehirn gesund und vital erhalten , Anlasser verstärkt > Autoelektrik , Auflage: 3. Auflage, Erscheinungsjahr: 20240611, Produktform: Kartoniert, Autoren: Spitzbart, Michael, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 174, Keyword: Altern; Alzheimer; Antidementiva; Antidementivum; Demenz; Demenzerkrankung; Gehirn; Gehirnzellen; Geistiger Verfall; Hirnfunktion; Kohärenzgefühl; Verstand; Warnsignal, Fachschema: Alzheimer Krankheit~Demenz~Gesundheit (psychologisch), Fachkategorie: Alzheimer und Demenz~Umgang mit / Ratgeber zu Problemen der geistigen Gesundheit, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 212, Breite: 138, Höhe: 20, Gewicht: 259, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dräger R59563 Stopfen für Schlauchanschluss Abdichtung Schutz vor FeuchtigkeitDräger R59563 Stopfen für Schlauchanschluss Abdichtung Schutz vor Feuchtigkeit Beschreibung: Dichtstopfen für den Schlauchanschluss der Gebläseeinheit Stopfen ist wiederverwendbar Idealer Schutz, wenn das Gerät gereinigt werden muss Verschließt das Gerät am Schlauchanschluss Daten: Länge: 100 mm Breite: 80 mm Höhe: 30 mm Lieferumfang: 1 x Dräger Stopfen14,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Vaseline Hautpflege Fettsalbe Hautbalsam Weiß 1 Stück - Schutz Pflege CremeVielseitige Vaseline Hautpflege – Schutz und Regeneration für Ihre Haut Die hochwertige weiße Vaseline ist ein unverzichtbarer Bestandteil jeder Hautpflegeroutine. Speziell entwickelt, um trockene, geschädigte und stark beanspruchte Haut zu unterstützen, bietet diese Vaseline intensive Feuchtigkeitspflege. Ihre einzigartige Formel hilft, die natürliche Feuchtigkeit der Haut effektiv zu binden und schafft eine schützende Barriere gegen äußere Einflüsse. Ob bei kaltem Wind, trockener Heizungsluft oder nach anstrengenden Tätigkeiten – diese Hautschutzsalbe ist ideal für empfindliche Haut und sorgt für ein geschmeidiges Hautgefühl zu jeder Jahreszeit. Die tägliche Anwendung der Vaseline Hautcreme bietet umfassenden Schutz. Sie legt sich wie ein sanfter Film auf die Haut und bewahrt sie vor Austrocknung, kleineren Schnitten und oberflächlichen Kratzern. Die pflegende Fettsalbe wirkt vorbeugend gegen Rissbildung, insbesondere an Händen und Füßen, und kann zur Linderung von Hautreizungen beitragen. Ihre hautfreundliche und nicht komedogene Zusammensetzung gewährleistet, dass die Poren nicht verstopft werden, was sie auch für zu Unreinheiten neigende Haut geeignet macht. Produziert nach hohen Qualitätsstandards in Deutschland, entspricht diese Vaseline den Vorschriften des Deutschen Arzneibuches (DAB). Die Formulierung ist bewusst minimalistisch gehalten, um höchste Verträglichkeit zu gewährleisten. Sie ist frei von Parfüm, Aluminiumsalzen und Konservierungsstoffen. Als pH-neutrales und veganes Produkt ist diese Hautpflege auch für Anwender mit besonderen Ansprüchen geeignet. Die Rezeptur verzichtet zudem gänzlich auf Mikroplastik und wasserlösliche rein synthetische Polymere, was ihre Reinheit unterstreicht. Produktdetails und Anwendungshinweise Intensive Feuchtigkeitspflege: Hilft der Haut, ihre natürliche Feuchtigkeit zu bewahren und Trockenheit vorzubeugen. Vielseitiger Hautschutz: Bildet eine Barriere gegen äußere Einflüsse wie Wind und Kälte. Unterstützt die Hautregeneration: Ideal für strapazierte Haut, kleine Hautirritationen und trockene Stellen. Hautfreundliche Formulierung: Ohne Parfüm, Aluminiumsalze und Konservierungsstoffe, pH-neutral und vegan. Nicht komedogen: Verstopft die Poren nicht und ist somit auch für Problemhaut geeignet. Hergestellt in Deutschland: Entspricht den Standards des Deutschen Arzneibuches (DAB). Frei von Mikroplastik: Eine bewusste Entscheidung für reine Inhaltsstoffe. Anwendung: Tragen Sie eine kleine Menge der Vaseline Hautschutzsalbe auf die gereinigte Haut auf und massieren Sie sie sanft ein, bis sie vollständig verteilt ist. Bei Bedarf mehrmals täglich anwenden, insbesondere auf besonders trockenen oder beanspruchten Hautpartien. Geeignet für Gesicht und Körper. Häufig gestellte Fragen (FAQ) zur Vaseline Hautpflege F: Ist diese Vaseline für alle Hauttypen geeignet? A: Ja, die Formulierung ist pH-neutral, ohne Parfüm und nicht komedogen, wodurch sie auch für empfindliche und zu Unreinheiten neigende Haut geeignet ist. F: Welche Inhaltsstoffe sind in der Vaseline enthalten? A: Die Vaseline besteht aus reinem Petrolatum, das den Vorgaben des Deutschen Arzneibuches (DAB) entspricht. Sie ist frei von Parfüm, Aluminiumsalzen, Konservierungsstoffen, Mikroplastik und wasserlöslichen rein synthetischen Polymeren. F: Kann die Vaseline auch im Winter zum Kälteschutz verwendet werden? A: Absolut. Die Vaseline bildet einen schützenden Film auf der Haut, der sie effektiv vor Austrocknung und den Auswirkungen von Kälte und Wind bewahrt. F: Verstopft die Vaseline die Poren? A: Nein, die Vaseline ist ausdrücklich als nicht komedogen deklariert, was bedeutet, dass sie die Poren nicht verstopft. F: Ist das Produkt vegan? A: Ja, die Rezeptur dieser Vaseline ist vegan.3,19 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.